(Izvor: Mreža X)
Prekid u radu Microsoft 365 servisa tokom 12. i 13. novembra 2026. godine izazvao je poteškoće u pristupu i korišćenju pojedinih Microsoft poslovnih alata, na koje se svakodnevno oslanjaju organizacije i pojedinci širom sveta.
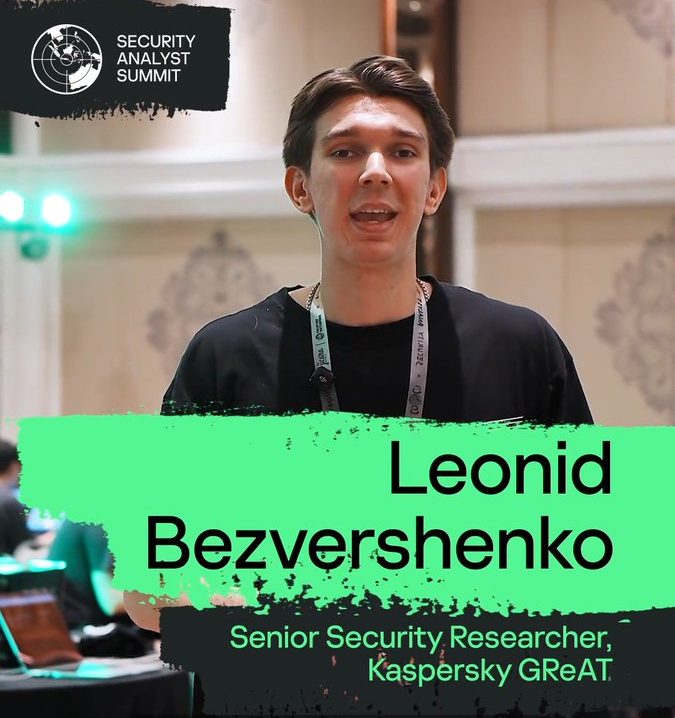
Ovakvi incidenti ne utiču samo na kontinuitet poslovanja, već mogu da stvore i dodatne bezbednosne rizike, naročito u situacijama kada korisnici traže alternativne načine za pristup servisima ili informacije o ponovnom uspostavljanju njihove funkcionalnosti. Tim povodom izjavu je dao Leonid Bezveršenko, viši istraživač bezbednosti GReAT tima kompanije Kaspersky povodom ove situacije.
“Prekid rada servisa Microsoft 365, koji se dogodio 12. i 13. novembra 2026. godine i poremetio funkcionisanje njegovih poslovnih alata, stvorio je situaciju kakvu prevaranti brzo koriste za svoje aktivnosti. Kada uobičajeni komunikacioni kanali prestanu da rade, zaposleni i korisnici mnogo su skloniji da poveruju porukama koje naizgled nude informacije o nastaloj situaciji, alternativna rešenja ili brz način za ponovno uspostavljanje pristupa. Za organizacije koje nisu implementirale bezbednosna rešenja za blokiranje zlonamernih preusmeravanja ili neuobičajenih aktivnosti na mreži, ovakva situacija može da preraste u mnogo ozbiljniji problem od kratkotrajnog prekida u radu”, ocenio je Leonid Bezveršenko.
On je naglasio da zlonamerni akteri mogu da iskoriste ovakve incidente na više načina: slanjem fišing mejlova ili SMS poruka u kojima se predstavljaju kao Microsoft ili interni IT timovi, slanjem lažnih zahteva za resetovanje lozinke, distribucijom neautentičnih linkova za oporavak naloga ili preusmeravanjem korisnika na kopirane stranice za prijavljivanje, napravljene s ciljem krađe pristupnih podataka i kodova za višefaktorsku autentifikaciju (MFA).
“Drugi mogući scenario podrazumeva pozive lažnih službi tehničke podrške, kojima se od korisnika traži da omoguće udaljeni pristup uređaju, kao i širenje lažnih informacija o statusu servisa putem društvenih mreža, privatnih mejlova ili aplikacija za razmenu poruka. Tokom stvarnog prekida rada servisa, čak i jednostavan zahtev za ‚ponovnu autentifikaciju‚ ili ‚potvrdu naloga‚ može delovati uverljivo, jer odgovara onome što korisnici očekuju u takvoj situaciji”, navodi Bezveršenko.
On ističe da bi organizacije bi trebalo da usmere zaposlene i korisnike na jedan verifikovani izvor informacija o razvoju situacije, upozore ih na neželjene ponude tehničke podrške i podsete da legitimni pružaoci usluga nikada neće tražiti lozinke, MFA kodove niti neodobreni udaljeni pristup uređajima.
“Bezbednosni timovi takođe bi trebalo da prate pokušaje lažnog predstavljanja, da što pre blokiraju domene koji imitiraju legitimne veb-sajtove, gde god je to moguće, i da obezbede da zaposleni u službama tehničke podrške dosledno primenjuju stroge procedure za proveru identiteta. Kada je reč o krajnjim korisnicima, dobra praksa je korišćenje pouzdanih antivirusnih rešenja koja omogućavaju pravovremeno otkrivanje i zaštitu od ovakvih prevarantskih pokušaja”, naveo je Leonid Bezvershenko, viši istraživač bezbednosti GReAT tima kompanije Kaspersky.